
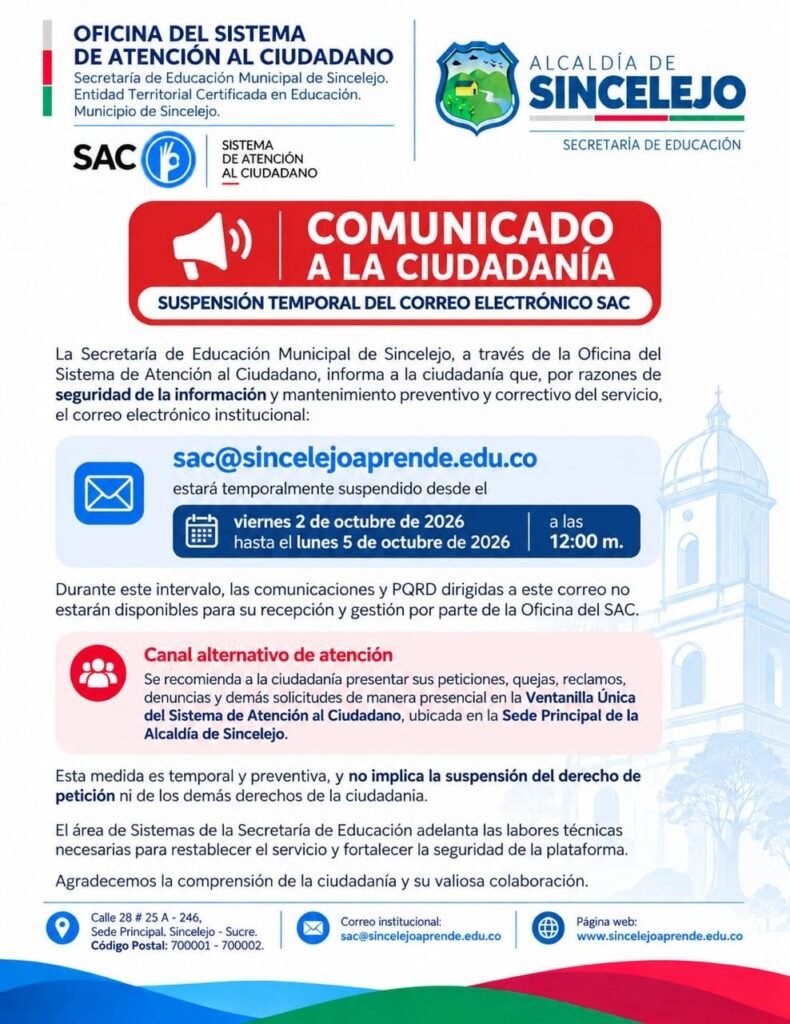
Información preventiva sobre incidente de seguridad informática
Sincelejo, 2 de octubre de 2026
La Secretaría de Educación Municipal de Sincelejo informa a funcionarios, directivos docentes, docentes, comunidad educativa y ciudadanía en general que fue identificado recientemente un incidente de seguridad informática relacionado con la circulación de correos electrónicos que contenían archivos y/o enlaces potencialmente maliciosos, utilizando elementos que podían generar apariencia de legitimidad institucional.
Una vez identificada la situación, el equipo responsable de los servicios tecnológicos de la Secretaría activó las acciones correspondientes de identificación, contención, mitigación y evaluación del incidente, logrando contener su propagación y disminuir el impacto potencial.
A la fecha, se continúa realizando seguimiento técnico y adoptando medidas preventivas para fortalecer la seguridad de los servicios tecnológicos bajo administración institucional.
Es importante aclarar que la ciberseguridad es una responsabilidad compartida. Este tipo de amenazas puede afectar a entidades públicas, empresas y usuarios particulares, independientemente de las medidas de seguridad implementadas.
NINGUNA ORGANIZACIÓN NI PERSONA QUE UTILICE SERVICIOS DIGITALES SE ENCUENTRA COMPLETAMENTE EXENTA DE INTENTOS DE PHISHING, MALWARE, SUPLANTACIÓN DE IDENTIDAD, ROBO DE CREDENCIALES U OTRAS MODALIDADES DE ATAQUE.
Por esta razón, la protección no depende únicamente de las medidas adoptadas por las instituciones. También requiere que cada usuario mantenga adecuadamente protegidas sus cuentas personales, contraseñas, dispositivos y mecanismos de acceso.
RECOMENDACIONES A LA COMUNIDAD
Ante esta situación, recomendamos:
1. No abrir archivos adjuntos ni enlaces sospechosos, incluso cuando el mensaje aparentemente provenga de una cuenta conocida o utilice logotipos institucionales.
2. Verificar cuidadosamente el remitente antes de interactuar con cualquier mensaje.
3. Cambiar inmediatamente las contraseñas si abrió o descargó algún archivo relacionado con los mensajes identificados como sospechosos.
4. No utilizar la misma contraseña para diferentes servicios.
5. Activar la autenticación multifactor (MFA/2FA) en las cuentas de correo electrónico y demás servicios que lo permitan.
6. Mantener actualizado el sistema operativo, navegador, antivirus y demás herramientas de seguridad de sus dispositivos.
7. Revisar periódicamente las sesiones abiertas y dispositivos vinculados a sus cuentas.
8. Ante cualquier actividad que no reconozca, cambiar inmediatamente las credenciales y contactar al proveedor correspondiente.
9. Evitar almacenar contraseñas o información sensible en archivos sin protección dentro del computador.
10. Reportar cualquier correo o comportamiento sospechoso antes de reenviarlo o interactuar con su contenido.
Para quienes utilizan cuentas personales de Gmail, estas son servicios proporcionados y administrados directamente por Google y no se encuentran bajo administración de la Secretaría de Educación Municipal. Por esta razón, cada titular debe gestionar directamente las configuraciones de seguridad de su cuenta.
Google dispone de la Verificación en dos pasos, mecanismo que recomendamos activar para agregar una capa adicional de protección frente al posible robo de contraseñas.
Activar la Verificación en dos pasos de Google
SI ABRIÓ EL ARCHIVO O INTERACTUÓ CON EL MENSAJE
Las personas que hayan abierto el archivo, ingresado a algún enlace o proporcionado información después de recibir un mensaje sospechoso deben actuar preventivamente.
Recomendamos desconectar temporalmente de la red el equipo involucrado si presenta comportamientos anormales, realizar una revisión de seguridad, cambiar las contraseñas desde un dispositivo confiable y activar MFA.
Si en dicho computador se encontraban almacenadas credenciales de acceso a servicios financieros, laborales, administrativos o personales, se recomienda igualmente modificar dichas credenciales y revisar cualquier actividad que no reconozca.
La apertura de un archivo sospechoso no significa automáticamente que toda la información del computador haya sido sustraída o comprometida. La determinación del alcance de un incidente requiere análisis técnico, sin embargo, resulta prudente adoptar estas medidas preventivas.
La Secretaría de Educación Municipal de Sincelejo continuará implementando las acciones necesarias para fortalecer la protección de los servicios tecnológicos que se encuentran bajo su administración.
El incidente presentado fue contenido oportunamente, pero constituye también un llamado a fortalecer la cultura de seguridad digital.
La tecnología y los mecanismos de protección son fundamentales, pero el usuario continúa siendo una parte esencial de la seguridad. Antes de abrir un enlace, descargar un archivo o proporcionar una contraseña, debemos verificar su procedencia.
La seguridad digital es responsabilidad de todos. Una acción preventiva puede evitar que un intento de engaño se convierta en un incidente de mayores proporciones.
Agradecemos a la comunidad su comprensión, prudencia y colaboración.
SERVICIOS INFORMÁTICOS
SECRETARÍA DE EDUCACIÓN MUNICIPAL DE SINCELEJO